Una campaña de malware utilizó una herramienta legítima de OpenAI para engañar a usuarios y obtener control remoto de sus computadoras, incluidos el acceso a la cámara y al micrófono. La operación fue detectada por la firma de ciberseguridad Huntress, que consiguió que el contenido fuera dado de baja. Sin embargo, dos días después apareció una réplica que empleaba el mismo método.
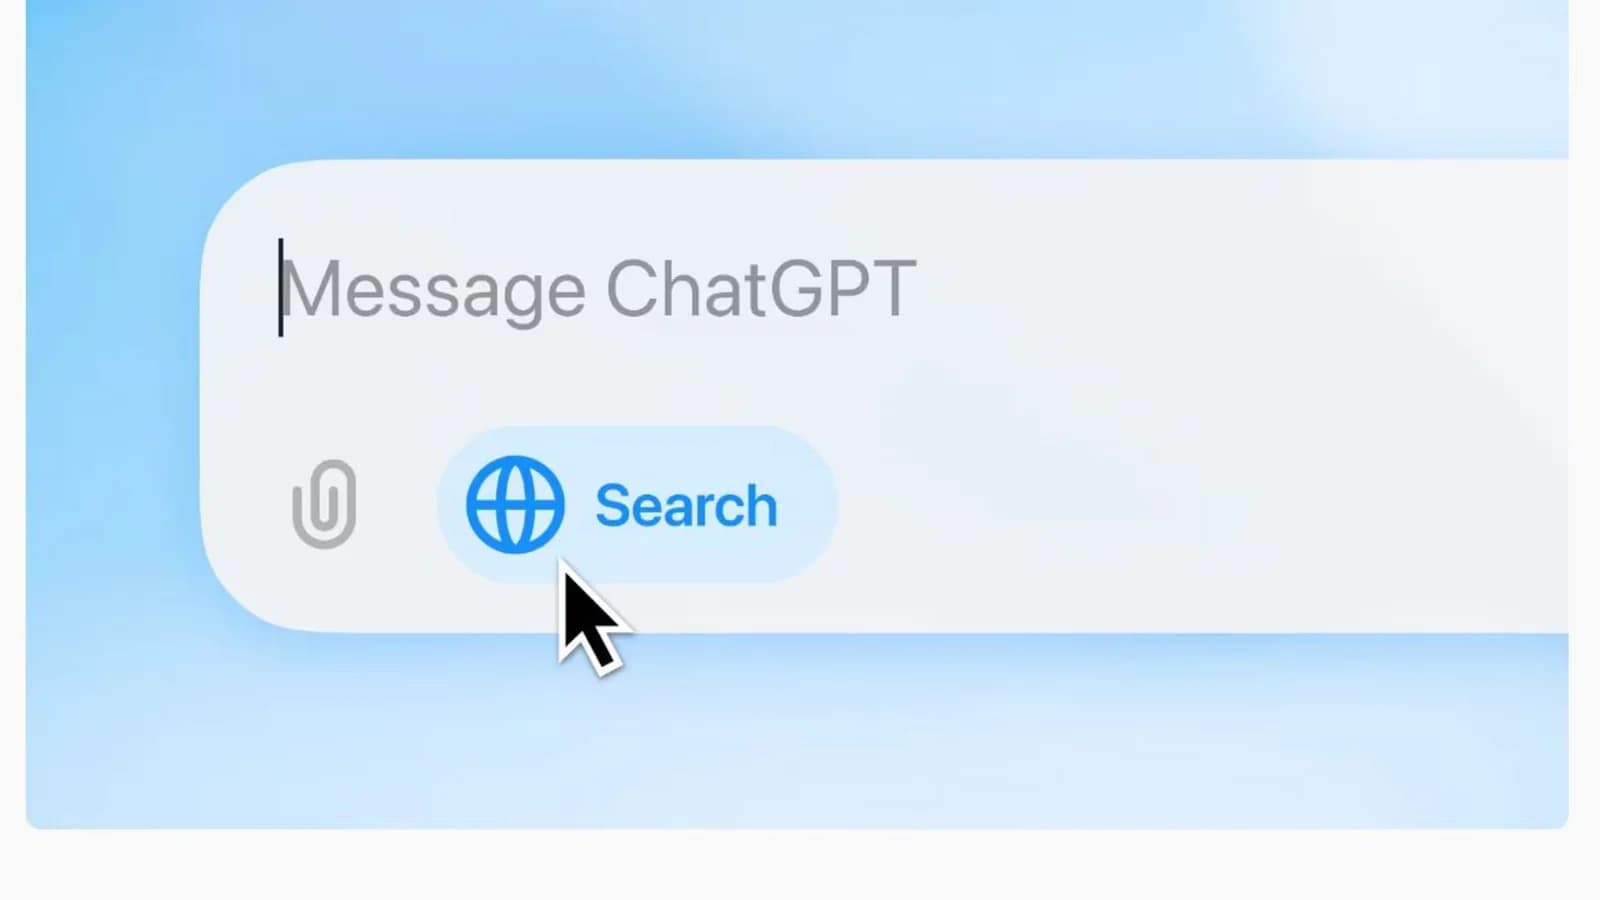
El ataque se apoyó en Custom GPT, una función de ChatGPT que permite crear versiones personalizadas del asistente mediante instrucciones, archivos y capacidades específicas. Estas configuraciones también pueden tener un nombre y una personalidad propios. Como los GPT personalizados están alojados en el dominio chatgpt.com, los usuarios que recibían el enlace por correo electrónico o mensajería instantánea podían no advertir que se trataba de un engaño, ya que la dirección coincidía con la página oficial de OpenAI.
Los ciberdelincuentes llamaron a su creación “Plus 5.6”, una denominación que buscaba imitar la nomenclatura de modelos reales de la compañía, como GPT-3.5 o GPT-5 Pro. El objetivo era darle una apariencia creíble ante personas que no siguen de cerca la evolución de los productos de inteligencia artificial.
El GPT malicioso estaba configurado para responder siempre con el mismo mensaje, sin importar la consulta ingresada. El aviso afirmaba que existía una supuesta “disponibilidad limitada en el dominio principal” y derivaba al usuario hacia un “dominio de respaldo”. Ese enlace conducía a un sitio creado con Google Sites, un servicio gratuito y legítimo que, en este caso, era utilizado como parte del engaño y de un falso control de seguridad.