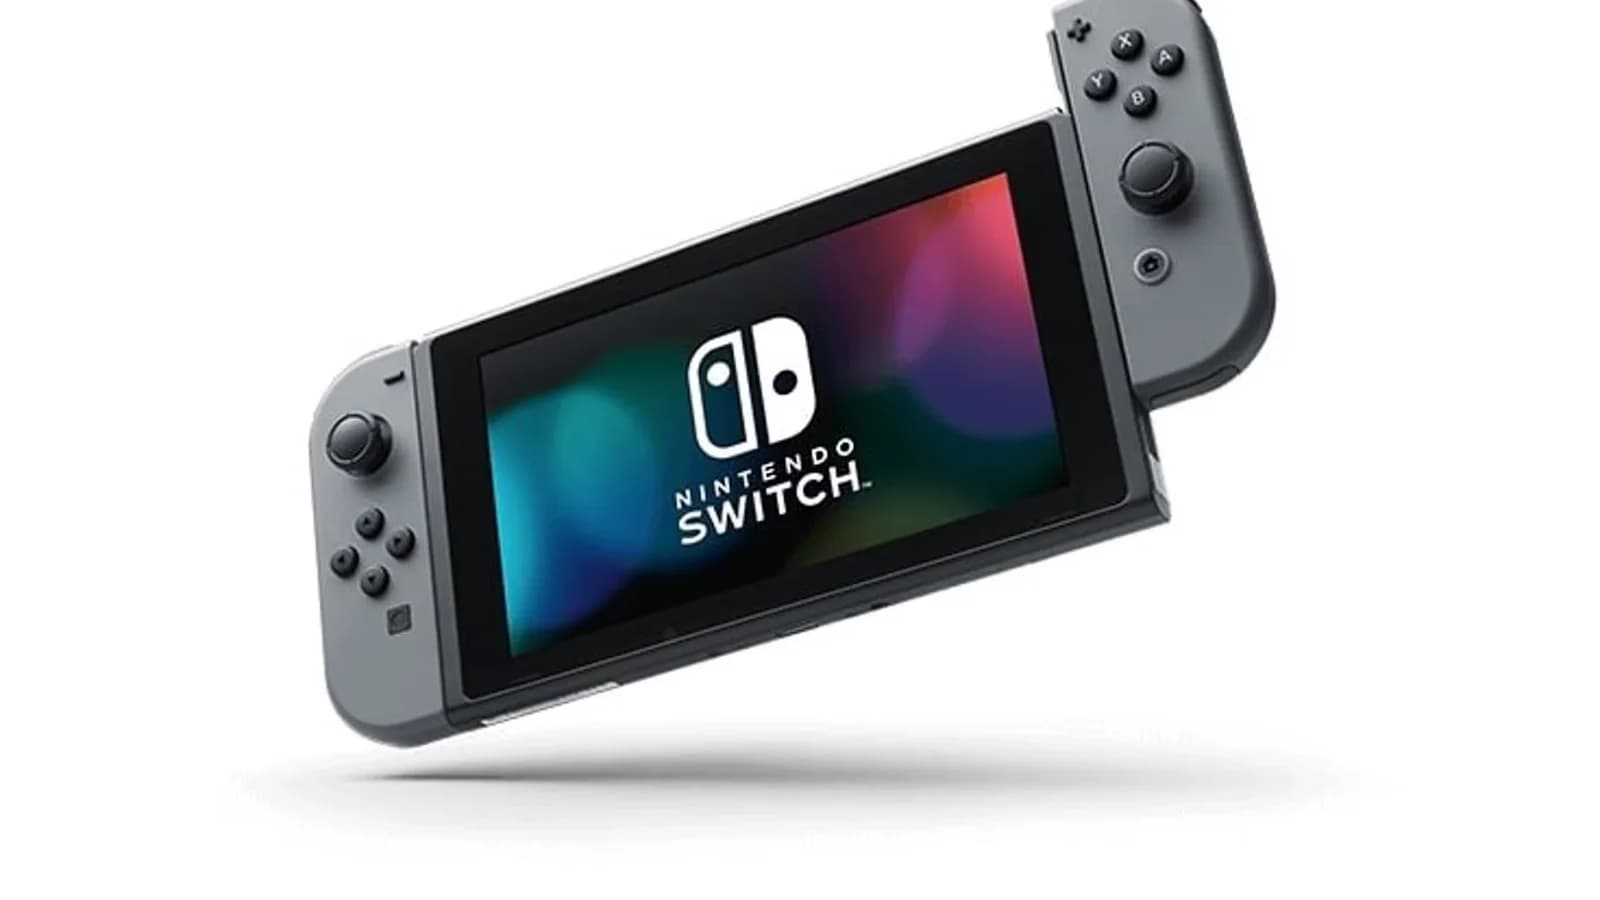
Nintendo corrigió una vulnerabilidad de seguridad presente en la primera Nintendo Switch que podía permitir la ejecución de código o el robo de información por parte de un atacante. El problema fue identificado como CVE-2026-82079 y quedó contemplado en la actualización de firmware versión 23.0.0, cuyo despliegue comenzó el jueves.
La explotación de la falla no resulta sencilla, ya que requiere que el atacante escanee con un teléfono un código QR mostrado en la pantalla de la consola o en el televisor cuando la Switch está conectada al dock. Esa condición limita las posibilidades de abuso, aunque el código puede aparecer durante el uso de funciones disponibles para los usuarios.
Una de esas funciones es “Enviar a un dispositivo inteligente”, que permite transferir una captura de pantalla o un video desde la consola. El código QR también se utiliza al jugar Mario Kart Live: Home Circuit, una propuesta que permite controlar con el celular un kart de Mario o Luigi y convertir una habitación de la casa en una pista de carreras.
Además de corregir la vulnerabilidad de la primera Switch, la actualización 23.0.0 incorpora novedades para la consola de nueva generación, entre ellas la compatibilidad con la tasa de refresco variable (VRR) en el modo TV. En los casos mencionados, el código debe ser capturado con la cámara del teléfono para completar la acción correspondiente.